← Blogue · Mis à jour le 2026-10-11
Sécurité du support à distance : ce qu'il faut vérifier
Le support à distance revient à confier le contrôle d'un PC à un logiciel : la sécurité n'est donc pas optionnelle. Avant de vous fier à un outil, vérifiez six points : transport chiffré avec certificat épinglé, jetons de session signés et de courte durée, sessions journalisées, mots de passe hachés, double authentification, et accès à moindre privilège côté client.
1. Transport chiffré avec certificat épinglé
Le trafic doit passer par TLS. L'épinglage de certificat va plus loin : le client ne fait confiance qu'au certificat du vrai relais, bloquant l'interception (homme du milieu) même sur un réseau hostile.
2. Jetons de session signés et périssables
Chaque session devrait être autorisée par un jeton signé qui expire. Cela empêche le rejeu et évite qu'un ancien lien ne donne accès plus tard.
3. Sessions journalisées
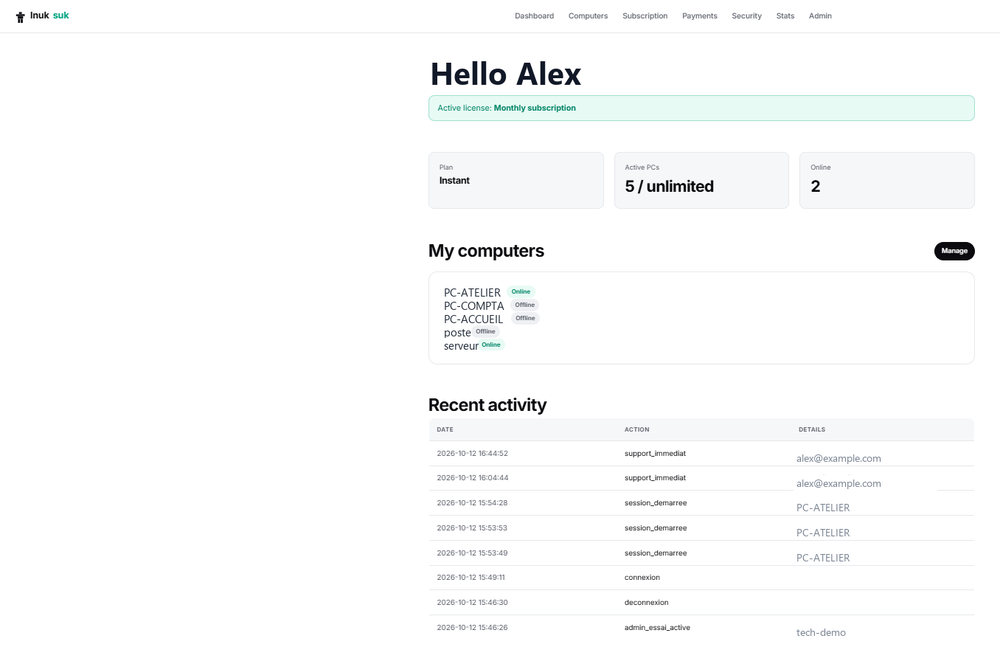
Un journal d'audit indiquant qui s'est connecté, quand et sur quelle machine est essentiel — pour la responsabilité, la confiance du client, et la réponse à tout incident.
4. Mots de passe hachés
Les mots de passe des techniciens doivent être stockés hachés, jamais en clair, pour qu'une fuite de base de données n'expose pas les comptes.
5. Double authentification
Le compte technicien est la clé de toutes les machines : protégez-le par une double authentification (par exemple TOTP). Un mot de passe volé seul ne devrait pas suffire.
6. Moindre privilège côté client
Pour un dépannage ponctuel, un programme portable qui s'exécute sans droits admin limite l'exposition. N'installez un service privilégié que là où un accès permanent, non surveillé, est réellement nécessaire.
Comment Inuksuk gère cela
Inuksuk utilise un relais TLS chiffré à certificat épinglé, des jetons de session signés et périssables, des sessions journalisées et des mots de passe hachés, avec une double authentification TOTP en option. Côté client, l'exécution peut se faire en programme portable sans droits admin, avec un service uniquement lorsque l'accès non surveillé est requis.
À lire aussi : Accès non surveillé : comment ça marche · Logiciel de support à distance
Questions fréquentes
Qu'est-ce qui rend le support à distance sécuritaire ?
Le chiffrement en transit (TLS), idéalement avec certificat épinglé pour que le client ne fasse confiance qu'au vrai relais ; des jetons de session signés et de courte durée ; des sessions journalisées pour l'audit ; des mots de passe hachés ; et la double authentification sur le compte technicien.
Qu'est-ce que le certificat épinglé et pourquoi est-ce important ?
L'épinglage signifie que le logiciel ne fait confiance qu'à un certificat précis pour le relais, pas à n'importe quel certificat présenté par le réseau. Cela bloque l'interception (homme du milieu) même sur un réseau compromis.
Les sessions de support doivent-elles être journalisées ?
Oui. Un journal d'audit indiquant qui s'est connecté, quand et sur quelle machine est essentiel pour la responsabilité et pour réagir à un incident.
Prêt à commencer ?
Créez votre compte et lancez votre première session en quelques minutes.